Was ist Pharming? Einfach erklärt
Darauf sollten Sie achten ...
✓ Was ist der Unterschied zwischen Pharming und Phishing?
✓ Wie können Sie sich vor Pharming schützen?
✓ Was tun, wenn Sie Opfer von Pharming geworden sind?
✓ FAQ: Das Wichtigste zu Pharming in Kürze
Beim Pharming werden Nutzer unbemerkt auf eine gefälschte Webseite umgeleitet, obwohl sie die richtige Internetadresse eingegeben haben. Anders als bei vielen anderen Betrugsmaschen müssen Sie dafür nicht einmal auf einen falschen Link klicken.
Ziel der Angreifer ist es meist, an sensible Daten wie Zugangsdaten für das Online-Banking oder persönliche Informationen zu gelangen, die sie auf der gefälschten Seite abgreifen.
Was ist Pharming und wie funktioniert der Angriff?
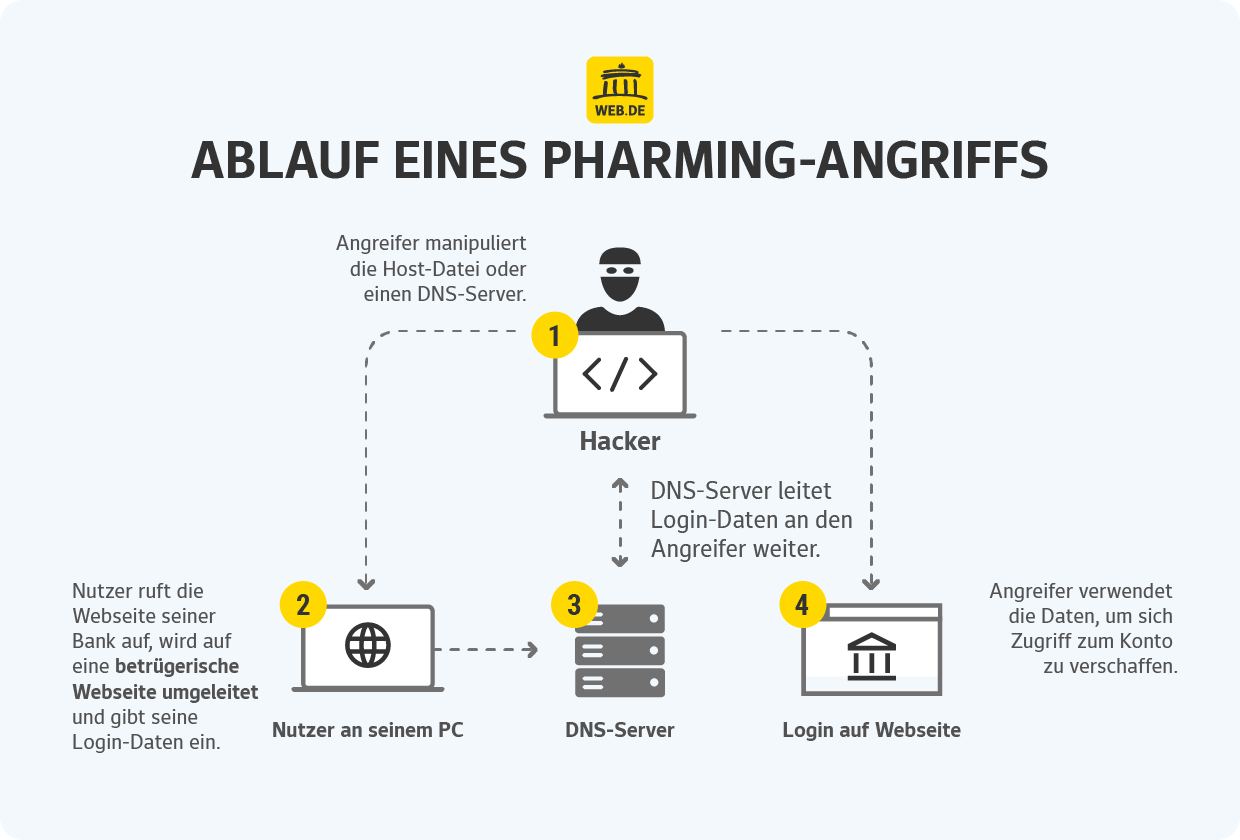
Pharming funktioniert anders als die meisten anderen Betrugsmaschen im Netz. Denn: Es setzt nicht direkt beim Verbraucher an. Ein kurzer Erklärungsversuch: Damit Ihr Browser eine Webadresse wie "meinebank.de" öffnen kann, muss er zunächst herausfinden, zu welchem Server diese Adresse gehört. Dafür gibt es das sogenannte DNS-System.
Vereinfacht gesagt funktioniert es wie ein Telefonbuch: Sie suchen nach einem Namen und erhalten die dazugehörige Nummer – beim DNS wird aus "meinebank.de" die passende IP-Adresse des Servers. Bei einem Pharming-Angriff manipulieren Kriminelle genau diese Zuordnung. Sie geben die richtige Webadresse ein, werden aber trotzdem zu einem falschen Server weitergeleitet und landen dort auf einer gefälschten Seite, die dem Original oft täuschend ähnlich sieht.
Was ist der Unterschied zwischen Pharming und Phishing?
Pharming und Phishing verfolgen ein ähnliches Ziel, unterscheiden sich aber im Weg dorthin. Beim Phishing werden Sie über einen gefälschten Link aktiv auf eine betrügerische Seite gelockt, beim Pharming dagegen kann die Umleitung erfolgen, ohne dass Sie überhaupt auf einen Link klicken, denn hier setzt der Angriff bereits bei der technischen Adressauflösung an. Für Sie als Nutzer ist Pharming dadurch schwerer zu erkennen, da keine verdächtige Nachricht vorausgeht.
Wie können Sie sich vor Pharming schützen?
Mit einigen einfachen Gewohnheiten senken Sie das Risiko deutlich:
- HTTPS und Adresse prüfen: Achten Sie auf das Schloss oder Schild-Symbol in der Adressleiste und kontrollieren Sie die Webadresse auf kleine Abweichungen, etwa vertauschte Buchstaben. Aber Achtung: Das Symbol allein bedeutet nicht, dass die Webseite vertrauenswürdig ist. Auch gefälschte Seiten können eine verschlüsselte Verbindung verwenden.
- Systeme und Router aktuell halten: Halten Sie Ihr Betriebssystem und Ihren Router stets auf dem neuesten Stand. Sicherheitsupdates schließen bekannte Schwachstellen, über die sich Schadsoftware wie ein Trojaner Zugang zu Ihrem Gerät verschaffen und Einstellungen manipulieren kann. Eine Firewall bietet zusätzlichen Schutz, indem sie unerwünschte Netzwerkverbindungen blockieren kann.
- Sicherheitssoftware nutzen: Eine aktuelle Sicherheitslösung erkennt viele Pharming-Versuche bereits, bevor eine gefälschte Seite überhaupt geladen wird.
- Verdächtige Weiterleitungen beachten: Landen Sie auf einer Seite, die anders aussieht als gewohnt oder ungewöhnlich nach Daten fragt, brechen Sie den Vorgang lieber ab.
- Zwei-Faktor-Authentifizierung einsetzen: Nutzen Sie bei wichtigen Konten wie Online-Banking oder E-Mail möglichst eine Zwei-Faktor-Authentifizierung. Selbst wenn Zugangsdaten abgegriffen werden, erschwert das den Zugriff zusätzlich.
Was tun, wenn Sie Opfer von Pharming geworden sind?
Ändern Sie zunächst umgehend alle betroffenen Zugangsdaten, am besten über ein Gerät, das nachweislich nicht kompromittiert ist. Kontaktieren Sie anschließend Ihre Bank oder den betroffenen Dienstleister, um verdächtige Aktivitäten zu melden und weitere Schritte abzustimmen.
Lassen Sie zudem Ihr Gerät auf Schadsoftware überprüfen, da diese häufig die eigentliche Ursache für die manipulierte Umleitung ist. Ist bereits ein finanzieller Schaden entstanden, reagieren Sie schnell: Je früher Sie Bank oder Zahlungsdienstleister informieren, desto größer sind die Chancen, den Schaden zu begrenzen.
FAQ: Das Wichtigste zu Pharming in Kürze
1. Was ist Pharming und wie funktioniert der Angriff?Beim Pharming manipulieren Angreifer die technische Zuordnung zwischen einer Webadresse und dem zugehörigen Server (DNS). Nutzer geben die korrekte Adresse ein, landen aber trotzdem auf einer gefälschten Webseite, ohne dass sie auf einen falschen Link klicken müssen.
2. Was ist der Unterschied zwischen Pharming und Phishing?
Beim Phishing werden Nutzer über einen gefälschten Link aktiv auf eine betrügerische Seite gelockt. Beim Pharming erfolgt die Umleitung dagegen bereits auf technischer Ebene bei der Adressauflösung, weshalb kein Klick auf einen verdächtigen Link nötig ist. Das macht Pharming schwerer zu erkennen.
3. Wie können Sie sich vor Pharming schützen?
Wichtige Schutzmaßnahmen sind: HTTPS und Webadresse genau prüfen, Betriebssystem und Router aktuell halten, eine aktuelle Sicherheitssoftware nutzen, bei verdächtigen Weiterleitungen den Vorgang abbrechen und wichtige Konten mit Zwei-Faktor-Authentifizierung absichern.
4. Was tun, wenn Sie Opfer von Pharming geworden sind?
Ändern Sie umgehend alle betroffenen Zugangsdaten über ein sicheres Gerät, kontaktieren Sie Ihre Bank oder den betroffenen Dienstleister und lassen Sie Ihr Gerät auf Schadsoftware überprüfen. Bei finanziellem Schaden sollten Sie so schnell wie möglich reagieren.
Dieser Artikel erschien erstmalig am 27.07.2020 und wurde am 07.09.2026 überarbeitet.

3.266 Personen finden diesen Artikel hilfreich.
Ähnliche Artikel